Article d’archive. Les outils et leurs interfaces ont changé depuis : certains écrans ou réglages peuvent ne plus correspondre.
Cet article est un article invité réalisé par Alice Tavernier de Trustico. Si vous aussi vous êtes passionné par les thèmes que nous abordons, contactez-nous.
Le certificat SSL, au-delà de la sécurisation élémentaire des données, quelles opportunités pour le e-commerce ?
Lorsqu’ils font un achat en ligne, les internautes confient leurs informations personnelles et bancaires, en pensant que ces dernières resteront normalement en sécurité, et qu’elles ne seront pas utilisées de manière abusive.
Pour sécuriser ces échanges de données plus ou moins sensibles sur Internet, il est indispensable d’installer un certificat SSL sur le site. Cependant, pour le e-commerce, une simple connexion sécurisée, qui assure que les informations transmises sont bien cryptées, est-elle suffisante ?
La sécurité des données est primordiale pour les internautes
Au premier trimestre 2012, les consommateurs français ont dépensé en ligne 20% de plus que l’année précédente à la même période. En mars, le chiffre d’affaire du secteur a donc progressé de 17%. Pas de doute, le e-commerce réserve encore de bonnes surprises, et le succès est au rendez-vous pour les e-commerçants les plus aguerris et persévérants.
Une fois le site e-commerce propulsé, la chasse aux meilleures positions dans les moteurs de recherche ouverte, les budgets publicitaires placés, il est de mise d’entamer l’optimisation des pages de conversions. C’est à ce moment qu’un certificat SSL peut s’avérer très utile. En effet, 48% des internautes hésitent à donner leurs informations personnelles en ligne de peur qu’elles soient interceptées par des cybercriminels et 36% d’entre eux sont moins susceptibles de saisir des informations de carte bancaire en ligne de peur qu’elles soient interceptées et volées (source : Étude Harris Interactive mars 2009). Alors si le site e-commerce n’est pas encore équipé d’un système de sécurité, outre le fait qu’il s’agit d’un risque absurde voir un manque de professionnalisme, il est essentiel d’opter pour une solution telle qu’un certificat SSL.
Techniquement, acquérir un certificat SSLpermet de crypter les données du site e-commerce. L’objectif étant de protéger les clients, et ne pas laisser la porte ouverte aux personnes malveillantes qui pourraient avoir facilement accès et voler les données bancaires par exemple des acheteurs du site.
Petit rappel : Qu’est-ce qu’un certificat SSL ?
Un certificat SSL ou « Secure Sockets Layer » est un petit fichier que l’on peut installer sur son serveur, afin d’authentifier celui-ci et crypter les échanges de données entre le serveur et le visiteur d’un site ou l’émetteur d’un email par exemple. Le tout est donc sécurisé pour qu’il n’y ai pas de fuites et de vols de datas.
Ces certificats sont délivrées par des autorités de certification (AC) accréditées comme VeriSign (dernièrement renommé Symantec), qui sont chargées de vérifier l’identité des demandeurs de certificats SSL, puis de signer, émettre et suivre chaque certificat. Les autorités de certifications peuvent distribuer elles-mêmes leurs produits ou faire appel à des partenaires revendeurs de certificat SSL comme Trustico®pour distribuer les certificats. Les AC restent tout de même responsables de toutes les vérifications, et de l’attribution des certificats SSL.
Informer les acheteurs en ligne sur le système de sécurité mis en place pour les protéger
Installer un certificat SSL sur un site e-commerce sécurise donc les transactions et protège les données personnelles de tous les clients. Même si cela semble clair pour une majeure partie des professionnels du net, cela ne l’est pas forcément pour les clients ! On ne le répétera jamais assez, un acheteur sur le web a besoin d’être informé, pour être rassuré, se sentir en sécurité et accepter d’utiliser ses détails de carte bleue sur un site e-commerce. Une page expliquant le processus de paiement et surtout une page d’explication sur la sécurité est donc bienvenue, comme le recommande Olivier Sauvage, célèbre capitaine commerce.
L’un des arguments des e-commerçants, et l’avantage perçu par les internautes, est que l’achat sur Internet permet de gagner du temps. Aussi, lorsqu’ils achètent en ligne, tous les clients de sites marchands ne prennent pas forcément le temps de lire les pages d’explications. Le risque majeur, est que la page d’explication sur le processus de paiement et la sécurité passe inaperçue, que l’acheteur potentiel ne soit pas suffisamment rassuré, et abandonne son achat.
Pour rassurer de façon percutante chaque prospect ou acheteur, et anticiper un défaut d’information par rapport à la sécurisation du processus de paiement, les autorités de certification qui émettent les certificats SSL, proposent des certificats qui envoient des signaux sécurisants puissants, qui ont l’avantage d’être connus et reconnus pour la plupart des internautes.
Les symboles de sécurité qui sautent aux yeux des internautes
Il existe plusieurs types de certificats SSL qui ont un niveau de sécurité différent. Afin d’informer les internautes du niveau de sécurité d’un site e-commerce, les vendeurs de système d’exploitation et les navigateurs (Microsoft, Mozilla, Chrome, IE etc.) affichent donc des symboles de sécurité plus ou moins flagrants en fonction du certificat SSL installé.
Voici donc une liste des différentes catégories de certificats SSL qui existent et les symboles de sécurité associés :
- Certificats SSL Auto-signés
Certificat SSL qui n’est pas reconnu par tous les navigateurs, puisqu’il n’est pas émis par une autorité de certification, mais généré par le propriétaire du site.
Symboles : Les navigateurs afficheront le « https » au lieu de « http » dans la barre d’adresse devant le domaine du site.
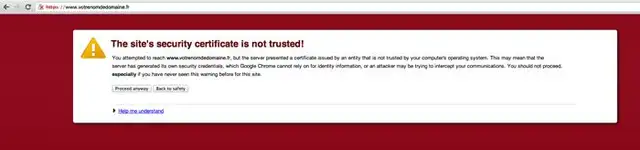
L’inconvénient est que le navigateur est susceptible d’afficher un message d’alerte type « Cette connexion n’est pas sécurisé » avec un bouton « Quitter cette page ». La sécurisation via un certificat SSL auto-signé risque de provoquer l’effet inverse, c’est-à-dire effrayer les visiteurs. Ce type de certificat n’est pas recommandé pour les sites e-commerce.
 Certificats SSL par validation de nom de domaine
Certificat SSL émis par validation du nom de domaine. Un email de validation est envoyé à une adresse quasiment choisie par le propriétaire du site, il s’agit d’une adresse email générique (ex : [adresse masquée], [adresse masquée] etc.) ou de l’adresse email associée au nom de domaine.
Symboles : Les navigateurs afficheront également le « https » au lieu du « http » dans la barre d’adresse devant le domaine du site.
Certains afficheront également éventuellement un petit cadenas fermé dans la barre d’adresse ; parfois dans le coin gauche, d’autre fois dans le coin droit.
- Certificats SSL par validation d’organisation
Certificat SSL fortement sécurisant, il est délivré à un site internet après vérification et validation de la société qui souhaite en faire l’acquisition. L’autorité de certification qui délivre ce certificat assure que la société à laquelle appartient le site est légitime et opère légalement.
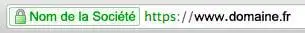
Symboles : Les navigateurs affichent le « https », certains font apparaître le petit cadenas fermé dans la barre d’adresse. Et parfois, le nom de la société apparaît également dans la barre d’adresse du navigateur, en amont de l’url.
- Certificat SSL avec Extented validation
Certificat SSL le plus sécurisé, car la société qui souhaite en faire l’acquisition est passée au crible par l’autorité de validation afin de vérifier la légitimité de l’entreprise. Une autorité comme VeriSign impose pour certaines entreprises un rendez-vous téléphonique.
Symboles : Ce certificat SSL est également le plus sécurisant pour les clients, car un symbole puissant est affiché dans le navigateur en plus du « https », du cadenas, du nom de la société. Il s’agit de la « barre verte » ; toute ou une partie de l’adresse du site devient verte, les visiteurs comprennent ainsi rapidement et facilement que le site est fortement protégé.